Seguridad y gobierno de IA Chile
 Conversemos
AUTOMATIZACIÓN CON IA / SEGURIDAD Y GOBIERNO
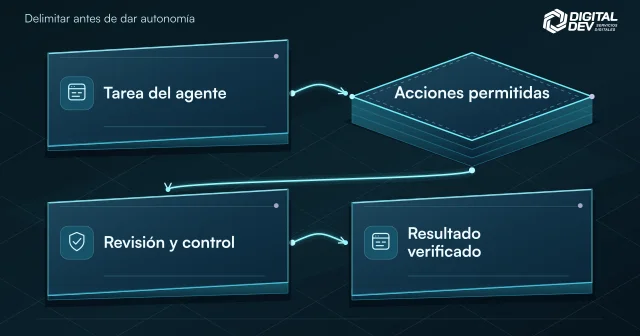
La seguridad de los datos que utiliza un agente de IA depende de quién puede consultarlos, qué acciones están permitidas y cómo se supervisan. En Digital Dev definimos fuentes autorizadas, permisos, aprobación humana y evaluación dentro del diseño de cada solución. El alcance se traduce en controles comprobables y responsables de su operación.
No necesitas llegar con una solución definida. Partimos por entender tu necesidad.

Conversas con quienes construyen.
Conoce al equipo de Digital DevHABLEMOS DE TU PROYECTO
Solo nombre y email son obligatorios.
Organizaciones con las que hemos trabajado
¿ESTE SERVICIO ES PARA TU EMPRESA?
Para responsables de negocio y tecnología que necesitan definir qué información puede usar un agente y qué acciones puede realizar.
CÓMO TRABAJAMOS
Identificar usuarios, fuentes, acciones y responsables.
Resultado de esta etapaUn mapa de accesos y decisiones.
Definir permisos, aprobación, registros y supervisión.
Resultado de esta etapaUna matriz y criterios de evaluación.
Revisar errores, acceso indebido y respuesta operativa.
Resultado de esta etapaHallazgos y procedimientos de corrección.
EL SERVICIO EN CONTEXTO
La seguridad de datos en IA comienza por definir qué información puede consultar cada usuario, qué acciones puede ejecutar el agente y quién aprueba y supervisa su uso. Digital Dev traduce esas decisiones en permisos, condiciones de aprobación, casos de evaluación y procedimientos según el proyecto. OWASP y NIST aportan referencias para elegir controles; utilizarlas no acredita una certificación ni reemplaza la evaluación de requisitos específicos.
Partimos por un mapa de usuarios, fuentes y acciones. Consultar un documento, editar una oportunidad y enviar una comunicación requieren decisiones diferentes. Definimos accesos por función y comprobaciones en las herramientas que ejecutan cada solicitud. Para acciones sensibles, diseñamos una aprobación que permita revisar el cambio concreto.
Esta separación ayuda a limitar el impacto de una respuesta equivocada o de instrucciones maliciosas presentes en contenido externo. Las medidas se eligen según la exposición y el proceso; una instrucción escrita al modelo no sustituye las comprobaciones de acceso del sistema.
Los entregables se acuerdan con los responsables del negocio y de tecnología. Pueden incluir:
La evaluación incorpora casos de acceso indebido, información insuficiente, instrucciones adversarias y fallas de integración. Comprobamos tanto la calidad de la respuesta como el comportamiento de las herramientas. Los registros deben permitir reconstruir consultas, decisiones de aprobación y acciones, cuidando qué información sensible se conserva.
Antes de ampliar el uso, acordamos responsables de seguimiento, alertas relevantes y cómo detener el agente o retirar un permiso. Los cambios de modelo, conocimiento o integración necesitan una revisión proporcional a su impacto. La documentación permite que el equipo mantenga esos criterios después de la entrega.
OWASP describe riesgos asociados al exceso de funciones, permisos y autonomía en aplicaciones con modelos de lenguaje. NIST AI RMF ofrece un marco voluntario para organizar responsabilidades, contexto, evaluación y tratamiento de riesgos. Utilizamos estas referencias para discutir controles aplicables al proyecto; la conformidad con requisitos específicos requiere su propia evaluación.
ANTES DE DECIDIR
Trabajamos por etapas cortas, junto a tu equipo de TI, y el código y la documentación quedan en poder de tu empresa. Si mañana cambias de proveedor, no partes de cero.
Sí. Trabajamos con orden de compra y participamos en licitaciones.
Podemos instalar en la infraestructura de tu empresa o en tu nube privada. Lo definimos contigo antes de empezar.
La ubicación del modelo es una decisión de arquitectura. También deben revisarse accesos, datos, herramientas, mantenimiento y operación. Una instalación local necesita controles acordes a su uso y responsables que los mantengan.
Sí. Un alcance de consulta permite evaluar utilidad y calidad antes de habilitar cambios. La incorporación de acciones requiere revisar permisos, validaciones y condiciones de aprobación por separado.
El alcance puede incluir una matriz de permisos, criterios de aprobación, casos de evaluación, registros y procedimientos de supervisión. Acordamos responsables, señales de alerta y cómo detener o corregir el comportamiento del agente.
Primero delimitamos el proceso, los sistemas involucrados y una primera entrega que se pueda comprobar. La propuesta debe detallar alcance, dependencias, inversión y calendario, incluidos los costos de terceros cuando correspondan. Si falta información técnica, acordamos cómo revisarla antes de comprometer una implementación.
Podemos evaluar un alcance de revisión sobre un flujo existente. Primero necesitamos conocer su arquitectura, accesos disponibles, responsables y restricciones. Con esos antecedentes se define qué puede comprobarse y qué cambios o pruebas requieren trabajo adicional.
Describe el proceso que quieres mejorar y los sistemas que utilizas. Te ayuda a iniciar una conversación con un alcance concreto.
Revisar el alcance de mi agente