CIBERSEGURIDAD / MONITOREO SOC
Monitoreo SOC para empresas en Chile, con alertas que se puedan atender.
HABLEMOS DE TU PROYECTO
¿Qué necesitas monitorear en tu empresa?
Solo nombre y email son obligatorios.
Recibir alertas sirve cuando alguien puede entenderlas y decidir qué hacer. El equipo de Digital Dev ofrece monitoreo SOC para empresas en Chile: definimos fuentes de eventos, señales relevantes, análisis y escalamiento, con cobertura y responsabilidades acordadas para tu operación.
No necesitas llegar con una solución definida. Partimos por entender tu necesidad.

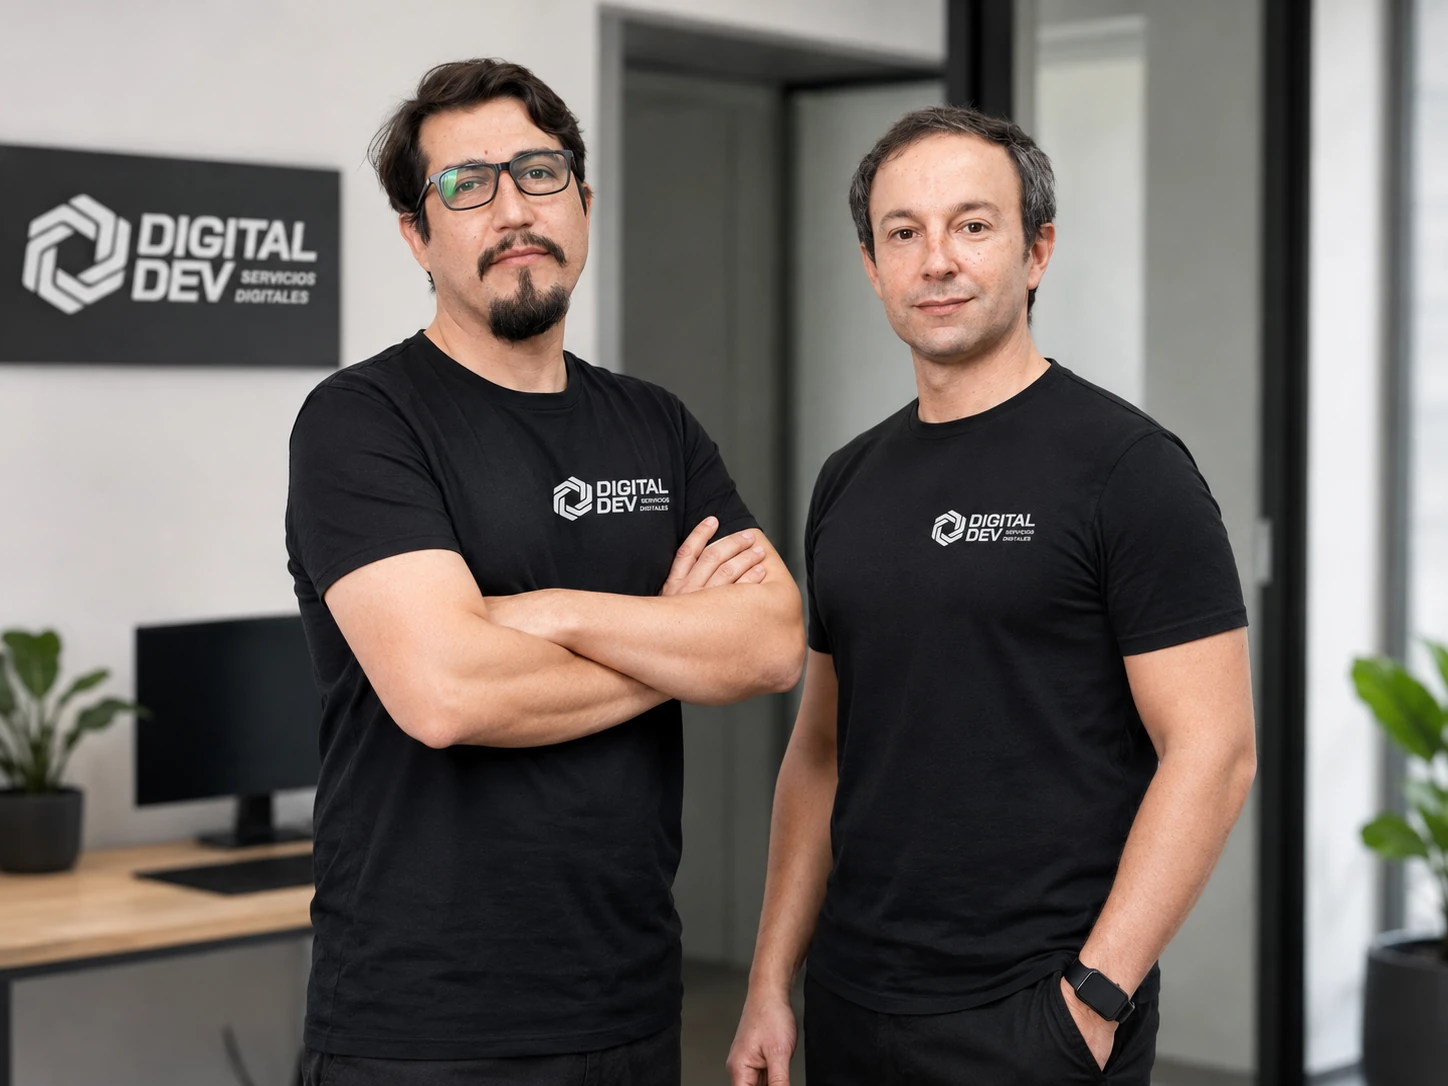
Conversas con quienes construyen.
Conoce al equipo de Digital DevPara tu equipo de TI
- Podemos instalar en la infraestructura de tu empresa o en tu nube privada.
- El código y la documentación de lo que construimos quedan en poder de tu empresa.
- Firmamos un acuerdo de confidencialidad (NDA) antes de revisar tu información.
- Trabajamos con orden de compra y participamos en licitaciones.
Experiencia de Digital Dev en proyectos tecnológicos
En esta página
¿ESTE SERVICIO ES PARA TU EMPRESA?
Tus sistemas generan señales. Necesitas un recorrido para atenderlas.
Para líderes de TI y gerencias que necesitan organizar la observación de eventos de seguridad y coordinar su atención con responsables definidos.
- Los eventos están repartidos entre herramientas o proveedores.
- Las alertas necesitan contexto, prioridad y una persona responsable de recibirlas.
- Quieres acordar qué se observa, cómo se escala y quién decide las acciones siguientes.
- Por dónde empezar
- Un conjunto de sistemas y fuentes de eventos, con señales, cobertura operativa y responsables de escalamiento definidos.
- Qué puedes recibir
- Configuración y documentación del alcance de monitoreo, criterios de análisis y priorización, escalamiento y seguimiento según la propuesta.
- Qué necesitamos revisar
- Inventario de sistemas, herramientas actuales, fuentes de registros y responsables. Se revisa qué información está disponible y cómo puede incorporarse.
CÓMO TRABAJAMOS
De las fuentes disponibles a una atención coordinada.
Definir la cobertura
Revisar sistemas, fuentes, prioridades del negocio y responsables.
Resultado de esta etapaAlcance de monitoreo y condiciones operativas acordados.
Preparar las señales
Configurar las fuentes incluidas y revisar la información necesaria para analizar eventos.
Resultado de esta etapaSeñales y criterios de priorización documentados.
Coordinar la atención
Acordar canales de escalamiento y revisar el recorrido de una alerta con los responsables.
Resultado de esta etapaProcedimiento de atención y seguimiento revisable.
EL SERVICIO EN CONTEXTO
¿Qué incluye el monitoreo SOC de Digital Dev?
Digital Dev ofrece monitoreo SOC para empresas en Chile, ejecutado por su equipo. El alcance reúne fuentes de eventos, análisis y priorización de alertas, escalamiento y seguimiento. Los sistemas incluidos, horarios, canales y compromisos operativos se acuerdan en la propuesta con los responsables de la empresa.
- Entrada
- Eventos de las fuentes y sistemas incluidos en el alcance.
- Trabajo
- Analizar señales, priorizar y comunicar alertas con contexto.
- Operación
- Cobertura, canales y responsabilidades acordados por escrito.
Qué debe observar un servicio de monitoreo SOC
Partimos por los sistemas que sostienen procesos relevantes y por la información que generan. Una lista de herramientas no describe por sí sola la cobertura: importa qué eventos llegan, qué contexto contienen y cómo se relacionan con los accesos o actividades que interesa revisar.
Definimos las fuentes que pueden incorporarse, los permisos necesarios y sus responsables. La preparación identifica datos faltantes y dependencias con proveedores. Así se puede distinguir una fuente configurada de una señal realmente disponible para el análisis.
Desliza la tabla si no ves todas las columnas.
| Decisión | Qué acordar |
|---|---|
| Cobertura | Sistemas, fuentes de eventos y horarios del servicio. |
| Análisis | Señales relevantes, contexto y criterios de priorización. |
| Escalamiento | Canales, responsables, decisiones y compromisos operativos. |
Una alerta necesita contexto y un responsable
El análisis permite revisar qué ocurrió, sobre qué activo y con qué antecedentes disponibles. La prioridad considera la relevancia del sistema y la evidencia observada. La comunicación debe ayudar a la persona responsable a decidir el siguiente paso y registrar el estado del caso.
Acordamos quién recibe la alerta, por qué canal y qué información debe acompañarla. Las acciones de investigación, contención o corrección que cada parte puede realizar quedan delimitadas en la propuesta. El seguimiento permite distinguir una alerta comunicada de una acción ejecutada y verificada.
Cómo se define el alcance y el costo del monitoreo SOC
La propuesta depende de los sistemas y fuentes incluidos, el volumen y características de los eventos, las herramientas disponibles y la cobertura operativa requerida. La integración inicial, los criterios de análisis y los canales de coordinación también forman parte de la definición.
Revisamos las responsabilidades de Digital Dev, de tu equipo y de los proveedores que intervienen. Horarios, escalamiento, seguimiento y compromisos se acuerdan por escrito. Cuéntanos cómo recibes hoy las alertas y dónde se detiene su atención para preparar un primer alcance.
Referencias para organizar el monitoreo de seguridad
ANCI incluye el monitoreo de eventos entre sus medidas básicas y recomienda observar sistemas críticos. El Cybersecurity Framework de NIST aporta un marco de gestión del riesgo. Estas referencias ayudan a formular el alcance; las fuentes, criterios y compromisos de tu servicio se establecen en la propuesta.
ANTES DE DECIDIR
Preguntas frecuentes
¿Una empresa de su tamaño puede con un proyecto nuestro?
Trabajamos por etapas cortas, junto a tu equipo de TI, y el código y la documentación quedan en poder de tu empresa. Si mañana cambias de proveedor, no partes de cero.
¿Trabajan con orden de compra y licitaciones?
Sí. Trabajamos con orden de compra y participamos en licitaciones.
¿Dónde quedan nuestros datos?
Podemos instalar en la infraestructura de tu empresa o en tu nube privada. Lo definimos contigo antes de empezar.
¿Qué horarios y cobertura tiene el monitoreo SOC?
Los horarios, sistemas incluidos, canales y compromisos operativos se definen en la propuesta según la necesidad de tu empresa. Esa definición permite saber qué se monitorea y cómo se coordina la atención de una alerta.
¿Podemos integrar las herramientas que ya usamos?
Primero revisamos qué fuentes de eventos ofrecen, sus accesos y condiciones de integración. El alcance identifica las herramientas que se incorporarán, las dependencias con proveedores y la información que debe estar disponible para el análisis.
¿Quién actúa cuando se detecta una señal relevante?
La propuesta establece responsables y canales de escalamiento. También delimita las acciones que puede ejecutar cada parte y cómo se registra el seguimiento, para coordinar la atención con el equipo de TI y los proveedores involucrados.
Describe el proceso que quieres mejorar y los sistemas que utilizas. Te ayuda a iniciar una conversación con un alcance concreto.
Evaluar monitoreo SOC